十月漏洞潮:门、窗、天花板和地板同一天辞职
悲剧的10月份刚刚过去,11月份现在开始,会发生什么,谁也不知道。
如果你是一名运维,2026年10月的第三周,大概是你职业生涯里想原地退休的高光时刻。你刚给PHP打完补丁,转头发现Node.js炸了;你刚重启完Node服务,Java那边又传来了坏消息;等你终于喘口气想备份一下数据,群晖NAS已经被勒索软件加密完毕,还贴心地给你留了一封“赎金感谢信”。
这感觉就像你家的防盗门、窗户、天花板和地板在同一天集体宣布辞职。
第一幕:漏洞界的“复仇者联盟”集结
事情得从10月21日说起。PHP官方罕见地提前预告补丁发布,这种“预告的预告”在PHP历史上几乎没出现过,翻译成人话就是:“我们要扔核弹了,你们最好蹲好。” 果然,代号PHP2Shell的两个满分级别漏洞横空出世,CVSS评分9.2,攻击者不需要密码,发个HTTP请求就能直接接管服务器。更骚的是,这个漏洞潜伏了22年,横跨从PHP 5.4到8.x的十二代版本。二十二年,PHP自己都不知道自己身上有个后门敞着。
同一天,Node.js团队一口气发了十几个安全更新,其中4个高危,包括一个能让攻击者通过恶意压缩数据实现远程代码执行的Brotli解码器越界写入漏洞。Java虽然评分温和一些(5.3分),但也是“易于利用”的拒绝服务,够让运维半夜爬起来重启服务了。而群晖NAS用户收到的则是另一种关怀:Cerber勒索软件全球自动化扫射,把你珍藏多年的照片和文档加密得整整齐齐。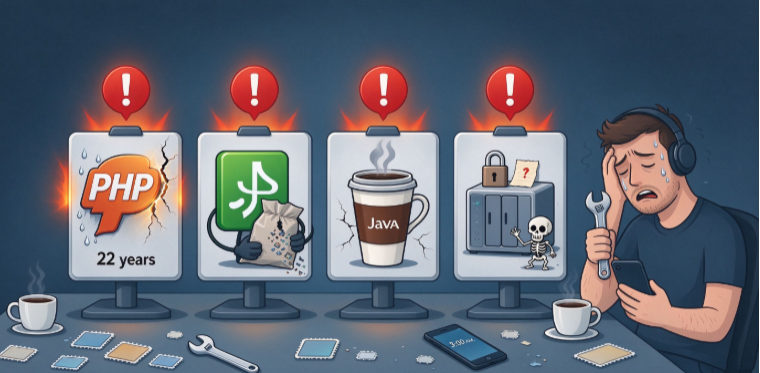
运维的内心独白大概是: “我修PHP的时候Node在漏,我修Node的时候Java在漏,我修Java的时候NAS已经被绑架了。我不是在修漏洞,我是在玩打地鼠,而地鼠手里拿着零日。”
第二幕:为什么偏偏是现在?
原因一:AI把漏洞挖掘从“考古”变成了“流水线”
PHP2Shell这个藏了二十二年的漏洞,为什么现在才被挖出来?答案很直白:AI。发现它的安全公司明确表示,是借助AI模型分析代码库才找到了这个人类研究员多年没发现的死角。过去挖漏洞像在沙漠里找一粒特定的沙子,现在AI开着金属探测器在沙漠上跑马拉松。
更恐怖的是,AI不仅帮防守方找漏洞,也帮攻击方拆补丁。补丁发布后,黑客用AI拆解修复代码、批量生成攻击脚本的速度,已经快到让“打补丁”这件事从“修复”变成了“赛跑”。Cloudflare CEO的数据很直观:漏洞公开前10小时只有数千次攻击尝试,公开45分钟后变成数万,2小时后数十万,现在已经是数百万次。你喝杯咖啡的功夫,攻击脚本的迭代次数可能比你代码库的提交还多。
原因二:开源基础设施的“安全债”集中到期
PHP支撑着约70%的互联网服务器,但PHP基金会长期面临资金和资源不足的问题,安全审计这种“不产出功能”的开销,优先级永远排在后面。Node.js、Java的老版本同理。这些技术栈是互联网的地基,但地基的检修预算常年被砍。现在AI把探照灯打上去了,你才发现地基里不仅有裂缝,还有白蚁、老鼠和一份1987年的过期保修单。
原因三:攻击面从“你的服务器”扩展到了“你信任的一切”
以前的思路是:我把自己的服务器守好就行。现在的现实是:你用的开源库、你依赖的包管理器、你构建流水线里的CI/CD工具、你家的NAS、甚至你HTTPS证书的签发机构,全都是攻击面。群晖NAS的勒索攻击不需要针对你个人,它是全球自动化扫描,谁没改默认密码、谁把管理界面暴露在公网,谁就中奖。你觉得自己只是个小人物,黑客根本不会看你一眼。黑客确实没看你,自动化脚本看了。
第三幕:各回各家,各找各妈
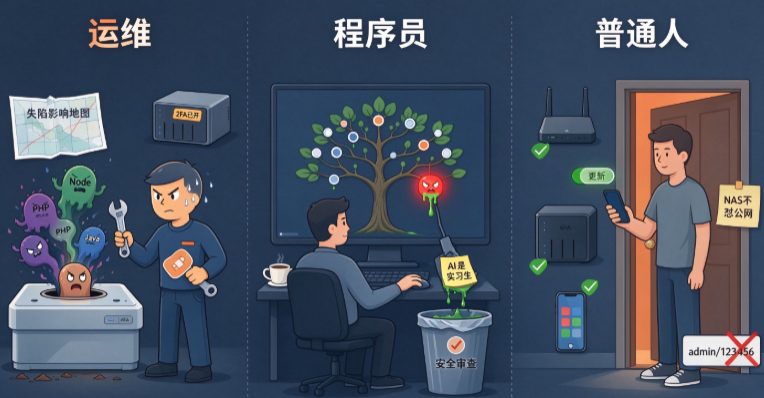
给运维的生存指南(又名:如何不在十月疯掉)
第一,接受“补丁永远打不完”这个事实。你不是在修漏洞,你是在运营一个持续性的漏洞修复服务。把补丁管理从“项目制”改成“流水线制”,高危漏洞有自动化的热补丁流程,别每次都靠人肉半夜SSH。
第二,把NAS当生产系统对待。群晖那套“admin/admin”的默认配置和直接暴露公网Web界面的习惯,在2026年等同于把家门钥匙插在锁上还贴了张纸条写“欢迎光临”。停用默认管理员、开2FA、关掉不必要的共享链接、别让登录界面裸奔在公网。你家猫的照片不值得用整个家庭隐私来冒险。
第三,画一张“失陷后能摸到哪”的地图。一台主机被控不可怕,可怕的是这台主机能直连数据库、能访问内网Wiki、还存着云平台的API密钥。安全圈有句话:预防决定概率,隔离决定后果。你拦不住所有攻击,但你至少可以让中招的那台机器变成一个孤岛,而不是通往核心网络的跳板。
给程序员的温馨提示(又名:你的依赖不是你的朋友)
你从npm上随手install的那个包,可能上周刚被一个被盗的维护者账号注入了恶意代码。软件供应链攻击在2026年已经是常态化的生意,而不是偶发的新闻。别迷信“下载量高就安全”,下载量可以刷,维护者账号可以被钓鱼。
另外,如果你在用AI写代码(你肯定在用),请记住:AI从海量公开代码里学来的习惯,包括那些不安全的习惯。它可能给你推荐一个已经废弃三年的包,或者生成一段看起来能跑但把密钥硬编码进去的配置。AI是你的实习生,不是你的安全审查员。
给普通人的大白话(又名:你也没那么无辜)
你以为这些事跟你没关系?你家的路由器、你的NAS、你手机里那个三年没更新过的App、你妈转发给你的“点此领取红包”链接,都是这条攻击链上的一环。
你能做的最有价值的三件事:
- 更新。系统更新、NAS固件更新、路由器固件更新。别点“稍后提醒”,那个“稍后”就是黑客的窗口期。
- 别用同一个密码走天下。NAS的密码和你淘宝的密码一样,等于把家门钥匙和车钥匙串在一起丢了。
- NAS别直接怼公网。如果你不知道怎么安全地远程访问,就用官方提供的QuickConnect之类的中继服务,别自己折腾端口转发还配个弱密码。你不是在搭建私有云,你是在给勒索软件搭建自助餐厅。
最后
2026年10月的这场风暴不会是最后一次。AI正在把漏洞发现和利用的速度推到一个人类防守方很难靠“手动”跟上的量级。但这不意味着防守没有意义。恰恰相反,当攻击变得工业化,防守也必须工业化。自动化的补丁管理、强制的多因素认证、默认关闭的暴露面、以及一个“就算中招也别全军覆没”的网络架构,是普通人、程序员和运维都能在自己那一亩三分地里做好的事。
至于那些还在用PHP 5.4跑着关键业务、NAS密码是123456、路由器固件停留在2019年的朋友们——祝你们好运,并且,至少把admin账号改个名吧。黑客的自动化脚本,也是有KPI的。
评论
发表评论